Inhalt dieser Seite
- Projektüberblick
- Grundlagen (Kurzfassung)
- Systemarchitektur (3-Tier)
- Hardware (Dell PowerEdge R550)
- Virtualisierung (Proxmox)
- Server / Virtuelle Maschinen im Detail
- Software-Schichten (FORCAM Edge & FORCE)
- Systemanforderungen FORCE MES FLEX 5.12
- Zugangsdaten, IP-Adressen & Ports
- Authentifizierung & Sicherheit (Keycloak / SSO)
- Schnittstellen: REST-API & Token-Beschaffung
- Next.js Dashboard
- Bekannte Zugangsprobleme
- Middleware-Konzept (Fallback)
- Monitoring & Wartung
- Links, Dateien & Ressourcen
1. Projektüberblick
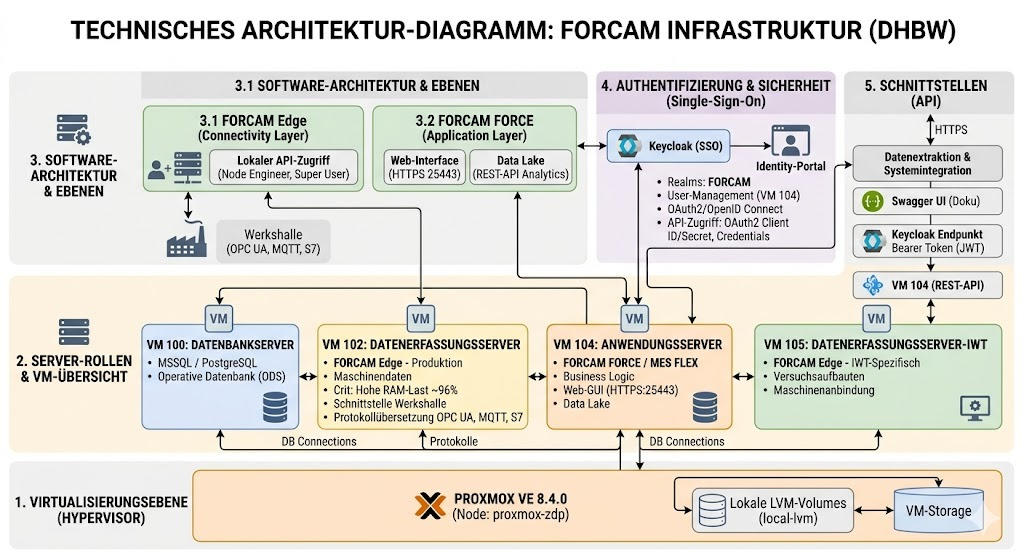
Ziel des Projekts ist ein maßgeschneidertes Shopfloor-Dashboard, das die Maschinen- und Produktionsdaten aus dem MES-System FORCAM FORCE / MES FLEX für Endnutzer (Werker an Tablets/Industrie-Displays) aufbereitet. Zentrale Kennzahl ist die OEE (Overall Equipment Effectiveness = Verfügbarkeit × Leistung × Qualität). Das Dashboard wird als Next.js-Anwendung entwickelt und visualisiert die aggregierten Echtzeitdaten aus dem FORCAM Data Lake.
Kontext
- Standort: DHBW Ravensburg, Campus Friedrichshafen; Server im Neugebäude Fallenbrunnen (physisch zusammen mit dem Server des ZDM).
- Beteiligt: ZDP (Zentrum für Digitale Produktion) sowie das IWT mit eigener, isolierter Laborumgebung.
Kernproblem
- Die eingesetzte FORCAM-FORCE-Version ist End-of-Support (kein Herstellersupport, keine Updates mehr).
- Der native Datenzugriff über die REST-API ist derzeit blockiert (fehlende Admin-Credentials + TLS-SAN-Mismatch) → siehe Abschnitt „Bekannte Zugangsprobleme".
2. Grundlagen (Kurzfassung)
Automatisierungspyramide (ISA-95) – FORCAM sitzt auf Ebene 3.
- Ebene 0: physischer Prozess (Motoren, Ventile).
- Ebene 1: Sensoren & Aktoren.
- Ebene 2: Steuerung / Shopfloor (SPS/PLC, z.B. Siemens S7).
- Ebene 3: MES → FORCAM FORCE (Feinplanung, Qualität, Maschinendatenerfassung).
- Ebene 4: ERP (z.B. SAP), kaufmännische Prozesse.
Industrielle Kommunikation
- OPC UA: plattformunabhängig, überträgt Wert + Bedeutung, Client/Server, X.509-Zertifikate.
- MQTT: leichtgewichtiges Publish/Subscribe über einen Broker, geringer Overhead.
OEE = Verfügbarkeit × Leistung × Qualität. Abgrenzung TEEP: OEE nimmt nur die geplante Belegzeit als 100 %-Basis, TEEP die volle Kalenderzeit.
API-Stile – REST (De-facto-Standard, Schwächen: Over-/Underfetching) vs. GraphQL (ein Endpunkt, Frontend fragt exakt die benötigten Felder ab).
Virtualisierung – Hypervisor (VMs mit eigenem OS, hier Proxmox/KVM) vs. Containerisierung (Docker, gemeinsamer Kernel).
3. Systemarchitektur (3-Tier)
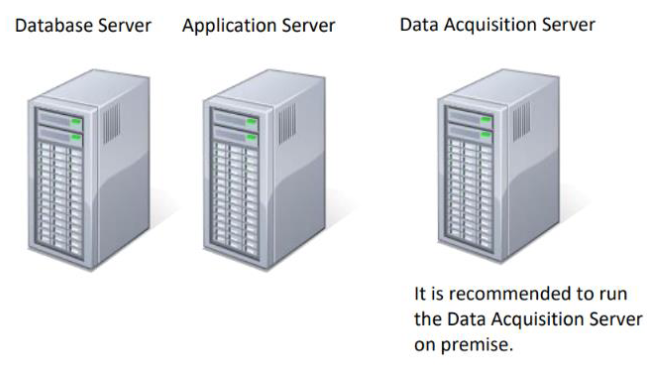
Die Umgebung folgt der bewährten Drei-Schichten-Architektur (Three-Tier), die das System in drei logisch und physisch getrennte Ebenen unterteilt. Das sorgt für Skalierbarkeit, Performance und Sicherheit.
- Datenbankserver-Schicht (Database Tier) – Speicherung/Verwaltung aller Daten (Maschinendaten, Benutzer, Produktionsdaten). Technologien: Microsoft SQL Server 2022 oder Oracle 19c. Die Datenbank ist von der Anwendung entkoppelt (Datensicherheit, -integrität).
- Anwendungsserver-Schicht (Application Tier) – Geschäftslogik, Datenverarbeitung, Steuerung der Kommunikation zwischen Datenbank und Oberfläche. Dienste: ffRuntime, ffWorkbench, ffWorker, Webservices. Enthält die „Intelligenz" der Software (Regeln, Prozesse).
- Datenerfassungsschicht (Data Acquisition / Shopfloor Tier) – Kommunikation mit Maschinen, SPS und Sensorik. Komponenten: DCU (Data Collection Unit), DACQ (Data Acquisition). Läuft nahe an der Maschinenebene (geringe Latenz, hohe Robustheit).
Zuordnung zu den virtuellen Maschinen und IP-Adressen siehe Abschnitt 6 und 9.
4. Hardware (Dell PowerEdge R550)
Für die Implementierung wurde gemeinsam mit der IT.S ein Dell PowerEdge R550 beschafft. Der Server steht physisch im Neugebäude Fallenbrunnen, zusammen mit dem Server des ZDM. Konfiguration abrufbar unter: https://www.dell.com/purchase/cart/share/trS35Qa5pEO8-6v4T2gAoA~002/de-de
Konfiguration
- Basis → PowerEdge R550 (Smart Selection)
- Gehäuse → 3,5"-Gehäuse für bis zu 8 SAS-/SATA-Laufwerke, 1× CPU, V3
- Rückwand → SAS/SATA Backplane
- Prozessor → Intel Xeon Silver 4310, 2.1 GHz, 12C/24T, 18M Cache, Turbo, HT (120 W), DDR4-2666
- Kühlung → Standard-Kühlkörper (1-Prozessor-Konfiguration)
- Speicherkonfiguration → Leistungsoptimierung, 3.200 MT/s RDIMMs
- RAM → 2× 16 GB RDIMM (3.200 MT/s, Dual Rank) + zusätzlich 16 GB für das MES → insgesamt 48 GB
- RAID → C7 (unkonfiguriert für HDD/SSD, gemischte Typen zulässig)
- RAID-Controller → Front-PERC H755 Front Load
- Festplatte → Hot-Plug 2,5" SATA-SSD (AG), 512e, 480 GB, 6 Gbit/s, 1 DWPD (im 3,5"-Hybridträger)
- Fernverwaltung → iDRAC (Integrated Dell Remote Access Controller) – Zugangsdaten in Abschnitt 9
Auf diesem Server läuft die Virtualisierung (Proxmox), auf der die drei Tiers als eigene VMs umgesetzt sind.
5. Virtualisierung (Proxmox)
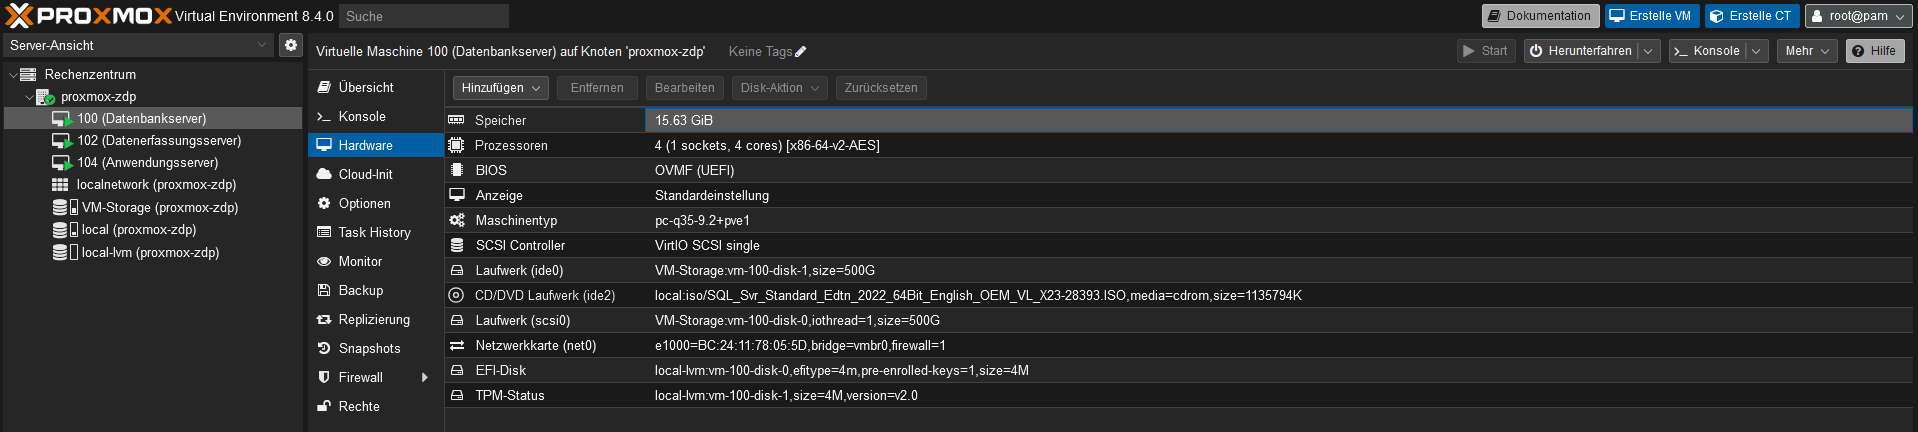
Zur Umsetzung der 3-Tier-Architektur ist eine Virtualisierungsumgebung installiert. Aufgrund DHBW-interner Richtlinien wurde von der IT.S Proxmox VE vorgegeben. Die RAM-Zuteilung je VM richtet sich nach den „System Requirements Force MES Flex V5.12" (Abschnitt 8).
Eckdaten
- Hypervisor → Proxmox Virtual Environment 8.4.0
- Node-Name → proxmox-zdp
- Web-GUI →
https://141.68.41.5:8006 - Virtualisierungstechnik → KVM (Kernel-based Virtual Machine)
- Speichertypen → local-lvm (LVM Thin Pool), VM-Storage (ISO/Templates)
- Netzwerk → DHBW-Intranet / VLAN (41er-Netz), Zugang nur über VPN (siehe Abschnitt 9)
Aufbau des Web-Interfaces
- Server View (links): Baumstruktur mit Datacenter, Host-Knoten (proxmox-zdp), allen VMs mit IDs und Speicher-Pools.
- Summary-Tab (Mitte): Status, zugewiesene Ressourcen (vCPUs, RAM, Bootdisk), Auslastungs-Graphen; darunter Konsole (NoVNC), Hardware-Zuweisung, Snapshots.
- Task-/Cluster-Log (unten): Audit-Log aller Aktionen; fehlgeschlagene Prozesse (z.B. „Update package database") erscheinen rot.
Wichtige Funktionen – Live-Migration, Snapshots, automatisierte Backups. RAM/CPU einer VM ändern: VM auswählen → Hardware → Memory bzw. Processors → Neustart nötig. Vor riskanten Änderungen immer zuerst einen Snapshot anlegen.
6. Server / Virtuelle Maschinen im Detail
Hinweis: Rollennamen, Proxmox-VM-IDs und IP-Adressen sind hier zusammengeführt.
Korrekte VM-Zuordnung (bestätigt): VM 104 = Anwendungsserver, VM 101 = Sicherheitsbackup von VM 102 (Datenerfassungsserver). Die frühere Zugangsliste hatte den Anwendungsserver versehentlich als „VM 101" beschriftet – die Zugangsdaten 2xKK65_AWSRV gehören zum Anwendungsserver (VM 104).
Datenbankserver – „Das Archiv" (VM 100)
- IP → 141.68.41.241
- OS → Windows Server 2025 (offiziell durch FORCE unterstützt: 2019/2022)
- DB → Microsoft SQL Server (MSSQL 2022); Oracle 19c wäre alternativ möglich
- Rolle → dauerhafte Speicherung aller Maschinen-/Betriebsdaten (Operational Data Store, ODS)
- Zugriff → nur intern vom Anwendungsserver, kein direkter Nutzerzugriff
- Sicherung → Backups über Proxmox-Snapshot empfohlen
Anwendungsserver – „Die Zentrale" (VM 104)
- IP → 141.68.41.242
- OS → Windows Server 2025
- Software → FORCAM FORCE / MES FLEX (ffRuntime, ffWorkbench, ffWorker, Webservices)
- Rolle → Data Lake, OEE-Berechnung, MES-Funktionen, Keycloak-SSO („Türsteher" des Systems)
- Web-Apps/Ports → ffworker 11443, ffworkbench 15443, ffnewoffice 19443; Keycloak 25443
Datenerfassungsserver Produktion – „Der Reporter" (VM 102, FORCAM Edge)
- IP → 141.68.41.243
- OS → Linux (Ubuntu)
- Rolle → Protokoll-Konverter Maschine ↔ IT: OPC UA (Client), MQTT, Siemens S7 (RFC 1006/ISO-on-TCP); übersetzt Rohsignale in JSON und leitet sie an den Anwendungsserver weiter
- Betrieb → 24/7
- ⚠ RAM kritisch (~96 % von 20 GB) → Gefahr OOM-Kill, siehe Abschnitt 15
Datenerfassungsserver IWT – „Der Hochschul-Reporter" (VM 105, FORCAM Edge)
- IP → 141.68.41.245
- Rolle → gleiche technische Basis wie VM 102, aber strikt isoliert; nur für IWT-Laborversuche und als Testsystem (z.B. Update-Validierung vor Produktion)
Sicherheitsbackup (VM 101)
- Rolle → Sicherungskopie des Datenerfassungsservers VM 102; springt als Reserve für die produktive Datenerfassung ein.
- IP → in der aktuellen Liste nicht dokumentiert (241–250-Range; .244 erscheint frei) – bitte verifizieren.
- Zugangsdaten → nicht separat dokumentiert; vermutlich identisch zu VM 102 (Linux,
2xKK65DESRV) – bitte verifizieren.
Datenfluss gesamt: Maschine → Edge (VM 102/105) → Anwendungsserver/Data Lake (VM 104) → Datenbankserver (VM 100) → Dashboard.
7. Software-Schichten (FORCAM Edge & FORCE)
FORCAM Edge – Konnektivitätsschicht (Der Universal-Übersetzer) Läuft auf VM 102 (Produktion) und VM 105 (Labor). „Simultanübersetzer" zwischen Maschinen (OPC UA, Siemens S7) und dem IT-System. Aufgaben:
- Protokollübersetzung herstellerspezifischer Signale → einheitliches JSON.
- Lokaler Puffer bei Netzwerkausfall (in-memory Zwischenspeicherung).
- Lückenlose Echtzeiterfassung von Sensorwerten und Stückzahlen.
- Anbindung an den Data Lake: Die normalisierten JSON-Pakete werden kontinuierlich an den zentralen Data Lake auf dem Anwendungsserver gespeist. Der Data Lake ist ein hochperformantes Speicherbecken, das die Werte auf Zeitreihen-Basis unverändert historisiert (Schema-on-Read); das Edge ist die vorgelagerte Ingestion-Schicht.
- Zugriffsrollen: Node Engineer (einzelne Maschinenanschlüsse, Protokollmapping, Debugging) / Super User (Vollzugriff auf Konfiguration, Systemeinstellungen, Updates).
FORCAM FORCE / MES FLEX – Anwendungsschicht Zentrales Anwendungssystem auf VM 104. Aggregiert alle Edge-Rohdaten im Data Lake.
- Web-Interface (HTTPS): Auftragsmanagement, OEE-Analyse, Betriebsdatenerfassung, Alarmmanagement, Reporting.
- Identity Provider: Keycloak (Port 25443, Pfad
/ffauth/realms/FORCAM/), OAuth2 + OIDC. - Data Lake: zentrales Datenaggregations-Repository, bereitgestellt über die REST-API.
- Business Logic: KPI-Berechnung (OEE, Verfügbarkeit, Leistung, Qualität), ERP-Anbindung.
8. Systemanforderungen FORCE MES FLEX 5.12
Betriebssysteme – Server: Windows Server 2019/2022. Client: Windows 10/11.
Datenbankserver – MSSQL 2022 oder Oracle 19c (Enterprise Edition).
- Mind. 4 CPU-Kerne (z.B. Intel Xeon E5+), 16 GB RAM.
- RAID 1: 100 GB + 1 GB je Arbeitsplatz (Daten), 100 GB Log, 100 GB TempDB, plus Backup-Speicher.
Anwendungsserver – dediziert (physisch/virtuell), ohne Load Balancer.
- CPU: mind. 4 Kerne > 2 GHz (+2 Kerne je 100 weitere Arbeitsplätze).
- RAM: 32 GB + 50 MB je Arbeitsplatz; +4 GB für ffTracing-Processing; +2 GB je Zusatzmodul (z.B. ffDNC, ffScheduler).
- Speicher: mind. 300 GB auf separater Partition, Read/Write ≥ 250 MB/s.
- Software: OpenJDK 21 (64 Bit), .NET Framework 4.7.2. Zeitzone UTC.
- Antivirus: AV-Scan des FORCE-Verzeichnisses vermeiden oder zeitlich begrenzen.
Datenerfassungsserver (nur bei 3-Tier)
- CPU: mind. 4 Kerne > 2 GHz. RAM: 12 GB + 0,5 GB je DCU + 2 GB ffTracing. Speicher: mind. 100 GB.
- Software: OpenJDK 21 (64 Bit), .NET 4.7.2. Nähe zum Shopfloor, kein WLAN.
Netzwerk – je Server 2× 1 Gbit NICs (Failover/Load-Balancing), Switched LAN ≥ 1 Gbit, Shopfloor-Anbindung ≥ 100 Mbit. Empfehlung: Glasfaser zur Latenzreduktion.
Clients – Windows 10/11; Chrome oder Edge (Chromium); Auflösung ≥ 1280×1024 (empfohlen 1920×1080); Java nur bei PDM/DNC, ffScheduler o. speziellen Tools.
SSL/TLS-Zertifikate – mind. SHA-256; RSA 2048 Bit oder ECDSA 256 Bit; Gültigkeit max. 1 Jahr; Format PKCS #12 (.pfx); erforderlich für HTTPS Client↔Server; werden vom Kunden bereitgestellt.
Systemgrenzen – max. 500 Arbeitsplätze pro MES-Instanz; 300.000 Events pro 8-h-Schicht; max. 100 Maschinen pro DCU (empfohlen 50–100). Empfohlene Architektur: 3-Tier mit getrenntem DB-, Applikations- und Datenerfassungsserver.
Firewall – viele definierte Ports (Anwendung, DB, Scheduler, Webservices, Maschinen- kommunikation). Port-Scanning deaktivieren (Performance). Portfreigaben je Architektur/Modulen individuell.
9. Zugangsdaten, IP-Adressen & Ports
⚠ Sensibel – nur im geschützten Bereich. Bitte in Passwort-Manager überführen und rotieren.
VPN-Voraussetzung Der Zugriff auf das 41er-Netz (Proxmox, VMs) erfordert zwingend das DHBW-VPN Sophos Connect. Erst nach der VPN-Einwahl sind die folgenden Adressen erreichbar.
iDRAC (Hardware-Fernverwaltung)
- IP → 141.68.41.4
- LAN User Privilege → Administrator
- Username → root
- Passwort → H3Y7694 (siehe Service Tag)
Proxmox (ZDP)
- Web-GUI →
https://141.68.41.5:8006 - Username → root
- Passwort → Server4ZDP!
IP-Range ZDP → 141.68.41.241 bis .250 (reserviert)
Virtuelle Maschinen (IP-Adressen)
- VM 100 – Datenbankserver → 141.68.41.241
- VM 104 – Anwendungsserver → 141.68.41.242
- VM 102 – Datenerfassungsserver (ZDP) → 141.68.41.243
- VM 105 – Datenerfassungsserver IWT → 141.68.41.245
- VM 101 – Sicherheitsbackup von VM 102 → IP nicht dokumentiert (bitte verifizieren)
Zugangsdaten der VMs
- VM 100 – Datenbankserver (Windows Server 2025) → Administrator / 2xKK65_DBSRV
- VM 104 – Anwendungsserver (Windows Server 2025) → Administrator / 2xKK65_AWSRV
- VM 102 – Datenerfassungsserver ZDP (Linux Ubuntu) → Administrator/root/ZDP / 2xKK65DESRV
- VM 105 – Datenerfassungsserver IWT (Linux Ubuntu) → Administrator/root/IWT / 2xKK65DESRV
- VM 101 – Sicherheitsbackup von VM 102 → nicht separat dokumentiert (vermutlich wie VM 102)
FORCE-Webanwendungen & Weboberflächen
https://anwendungsserver:11443/ffworker(funktioniert nur teilweise)https://anwendungsserver:15443/ffworkbenchhttps://anwendungsserver:19443/ffnewofficehttps://anwendungsserver:15443(Basis-Zugang Anwendungsserver, HTTPS)https://datenerfassungsserver:60066(Weboberfläche Datenerfassungsserver / Edge)
Weitere Endpunkte
- Keycloak / REST-API →
https://<anwendungsserver>:25443/ffauth/... - Swagger UI →
https://<anwendungsserver>:25443/swagger-ui
IWT-Adressen (Stand 16.09.2025)
- Datenerfassungsserver IWT → 141.68.41.245
- Kopfsteuerung → 141.68.41.246
- End-of-Line-Rechner → 141.68.41.247
- Handarbeitsplatz → 141.68.41.248
- NFC-Terminal → 141.68.41.249
- Frei → 141.68.41.250
10. Authentifizierung & Sicherheit (Keycloak / SSO)
Zentrale Passkontrolle: Statt eigener Passwortlisten je Anwendung gibt es einen Anmeldepunkt (Keycloak auf dem Anwendungsserver). Nach dem Login stellt Keycloak ein zeitlich begrenztes Ticket (JWT) aus → Single-Sign-On.
Architektur (Identity Broker) – logischer Sicherheitsbereich = Realm (FORCAM); enthält Users, Roles und Clients (externe Apps wie Dashboard/Swagger).
Protokolle – OAuth 2.0 (Autorisierung, Delegated Access) und OIDC (Identitätsschicht, ID-Token).
JWT – drei Base64-Blöcke: Header (Algorithmus, oft RS256), Payload (Claims, exp), Signature (mit privatem Schlüssel signiert; offline über öffentlichen Schlüssel prüfbar).
Konfiguration – Realm: FORCAM · Endpunkt: https://<anwendungsserver>:25443/ffauth/realms/FORCAM/ · Token: JWT/Bearer · Protokolle: OAuth2, OIDC (SAML 2.0 verfügbar, ungenutzt).
Authentifizierungsmethoden
- Username/Password → interaktive Nutzer über das Web-Interface.
- OAuth2 Client Credentials (bevorzugt für API) → Service Accounts mit Client ID + Secret.
Sicherheitshinweise
- ✓ Client Secrets / Token nie im Klartext in Repos → Secret-Management verwenden.
- ✓ Realm-Admin-Rechte auf wenige vertrauenswürdige Accounts beschränken.
- ✓ Token-Laufzeiten gemäß Richtlinie setzen.
- ✓ HTTPS obligatorisch; reines HTTP deaktivieren.
- ✓ Aktive Sessions/Service-Accounts regelmäßig prüfen.
- ✓ Firewall: Ports 15443, 25443 (FORCAM) + 8006 (Proxmox) nur aus dem DHBW-Intranet.
- ✓ Die in dieser Seite dokumentierten Passwörter in einen Passwort-Manager überführen und rotieren.
11. Schnittstellen: REST-API & Token-Beschaffung
Swagger UI – interaktives API-Handbuch (.../swagger-ui), listet alle Endpunkte, Aufrufe direkt im Browser testbar, Bearer Token konfigurierbar.
REST-API – REST-Stil, JSON (application/json), HTTPS/TLS (Port 25443), Bearer Token (JWT) über Keycloak.
Token-Beschaffung (OAuth2 Client Credentials Flow)
POST /ffauth/realms/FORCAM/protocol/openid-connect/token Content-Type: application/x-www-form-urlencoded grant_type=client_credentials&client_id=<id>&client_secret=<secret>
Antwort: Access Token (meist 5 Min. gültig). Jeder Datenabruf sendet es im Authorization-Header:
GET /api/v1/workplace/status Authorization: Bearer <access_token> Accept: application/json
⚠ Wegen der 5-Minuten-Gültigkeit ist ein automatischer Token-Refresh nötig. Aktuell blockiert – siehe Abschnitt 13.
12. Next.js Dashboard
Maßgeschneidertes Shopfloor-Dashboard, das die Data-Lake-Daten für Endnutzer visualisiert. Optimiert für Industrie-Displays und Tablets.
Architektur – Next.js 14 (App Router), Fullstack.
- React Server Components: initiale API-Requests inkl. OAuth2 laufen serverseitig (Node.js);
client_secretbleibt am Server (XSS-Schutz). - Client Components: interaktive Visualisierung (OEE-Doughnut-Charts); State via Zustand oder SWR.
- Caching: ein Abruf am Server, Cache-Verteilung an alle Clients (schont den Anwendungsserver).
Shopfloor-UI/UX
- Dark Mode / hoher Kontrast gegen Hallenblendung; Warnsignale aus Entfernung erfassbar.
- Vergrößerte Touch-Hitboxen (Bedienung teils mit Handschuhen).
- Live-Streaming: Migration von HTTP-Polling zu Server-Sent Events (SSE) oder WebSockets geplant.
Status
- ✓ Umgesetzt: Frontend-Architektur, Layout-System, Theming, erste Metrik-/Chart-Komponenten (Recharts). Arbeitet noch auf Mock-Daten.
- Offen: serverseitige
fetch-Routen, automatischer Token-Refresh, Live-Abfragen aus dem Data Lake. - ⚠ Blockiert durch die offenen Zugangsprobleme (Abschnitt 13).
13. Bekannte Zugangsprobleme
Problem 1: Fehlende Admin-Credentials für den Keycloak-Realm ⚠ Blocker
- Symptom: kein Registrieren von Clients, keine Redirect-URIs, keine Service Accounts; REST-API weist alle Anfragen ohne gültiges Token ab.
- Ursache: keine Realm-Admin-Zugangsdaten (Single Point of Failure).
- Verschärfend: FORCAM FORCE ist End-of-Support (kein offizieller Reset-Weg).
- Nächste Schritte: Klären, ob über Hochschul-IT oder direkten DB-Zugriff wiederherstellbar; Workaround: eigene Middleware (Abschnitt 14).
Problem 2: TLS-Zertifikatskonflikt (SAN-Mismatch) ⚠ Blocker
- Symptom: Login-Maske über 15443 erreichbar, aber Token-Abruf über 25443 scheitert:
No subject alternative DNS name matching anwendungsserver.mes.dhbw-ravensburg.de found→[invalid_token_response]. - Ursache: Fehler im TLS-Handshake; das Server-Zertifikat enthält den Hostnamen nicht als Subject Alternative Name (ausgestellt auf andere Domäne / Reverse-Proxy).
- ✓ Lösung (mit Hochschul-IT): Zertifikat mit korrektem SAN neu ausstellen ODER OAuth-Client auf die vom Zertifikat unterstützte Subdomain umkonfigurieren.
- ✕ Nicht erlaubt: TLS-Validierung deaktivieren (
trust-all-certificates) – MitM-Risiko.
Netzwerk-Routing (Token/Web)
anwendungsserver.mes.dhbw-ravensburg.de:15443→ Anmeldemaske / Web-Frontend (HTTPS)anwendungsserver.mes.dhbw-ravensburg.de:25443→ Keycloak OAuth2 + REST-APImes.dhbw-ravensburg.de(bzw.auth…):443 → vermuteter Reverse-Proxy / Load-Balancer
14. Middleware-Konzept (Fallback)
Fallback, falls die native REST-API blockiert bleibt: eine eigene schlanke Middleware holt die Daten und stellt sie dem Dashboard passgenau bereit.
- Zugriffswege (zu prüfen): direkter Lesezugriff auf die DB (VM 100) per Reverse-Engineering des FORCAM-Schemas ODER paralleler Abgriff der rohen Maschinensignale (OPC UA).
- ⚠ Risiko: unperformante DB-Abfragen können das MES ausbremsen.
- Technik: Node.js (Express/NestJS) oder Python (FastAPI); zwingend Read-Only-DB-User + striktes Connection Pooling; Middleware bereinigt/denormalisiert und liefert passgenaue JSON-Endpunkte.
- Ansatz: evolutionär (Strangler-Fig) – zunächst nur die Datenzugriffsschicht ersetzen, FORCAM läuft parallel weiter.
15. Monitoring & Wartung
⚠ Kritischer Engpass – Datenerfassungsserver Produktion (VM 102) ~19 GB von 20 GB RAM belegt (~96 %) → Swap-Nutzung, Gefahr OOM-Kills.
- Kurzfristig → RAM über Proxmox-GUI von 20 auf mind. 24 GB (Neustart nötig).
- Mittelfristig → auf 32 GB für Puffer.
- Monitoring → Proxmox-Alert bei RAM > 85 %.
- Analyse → FORCAM-Edge-Prozesse auf Memory Leaks / unnötige Pufferung prüfen.
Wartungsroutinen
- Wöchentlich → Ressourcen aller VMs prüfen; FORCAM-Systemlog sichten; Edge-Konnektivitäten verifizieren.
- Monatlich → System-Updates (
apt-get update && upgrade); Package Database aktualisieren; Keycloak aufräumen (inaktive Nutzer/Service Accounts); Proxmox-Snapshots/Backups pflegen. - Quartalsweise → Vollbackup aller VMs; Disaster-Recovery-Test; Sicherheitsaudit (Zertifikate, Keycloak, Firewall); Kapazitätsplanung.
Update-Strategie
- Zuerst auf Testsystem / VM 105 (IWT) validieren, dann Produktion.
- Vor jedem Update Proxmox-Snapshot; FORCAM-Updates nur in Wartungsfenstern.
- Update-Log führen (Datum, Version, Person, Ergebnis); danach Funktionstest.
16. Links, Dateien & Ressourcen
Zugänge
- Proxmox Web-GUI →
https://141.68.41.5:8006 - iDRAC →
https://141.68.41.4 - FORCE ffworker →
https://anwendungsserver:11443/ffworker - FORCE ffworkbench →
https://anwendungsserver:15443/ffworkbench - FORCE ffnewoffice →
https://anwendungsserver:19443/ffnewoffice - Anwendungsserver (Basis) →
https://anwendungsserver:15443 - Datenerfassungsserver (Weboberfläche) →
https://datenerfassungsserver:60066 - Keycloak/REST →
https://<anwendungsserver>:25443/ffauth/ - Swagger UI →
https://<anwendungsserver>:25443/swagger-ui - Dell-Serverkonfiguration →
https://www.dell.com/purchase/cart/share/trS35Qa5pEO8-6v4T2gAoA~002/de-de
Dateien (im Wissensmanagement abgelegt)
- Poster_Technikforum_MES-Rollout (1.26 MB)
- Studienarbeit_1_MES_Rollout (887.27 KB)
- 08 Data Analytic - Öffentliche Freigabe - Dateien - bwSync&Share